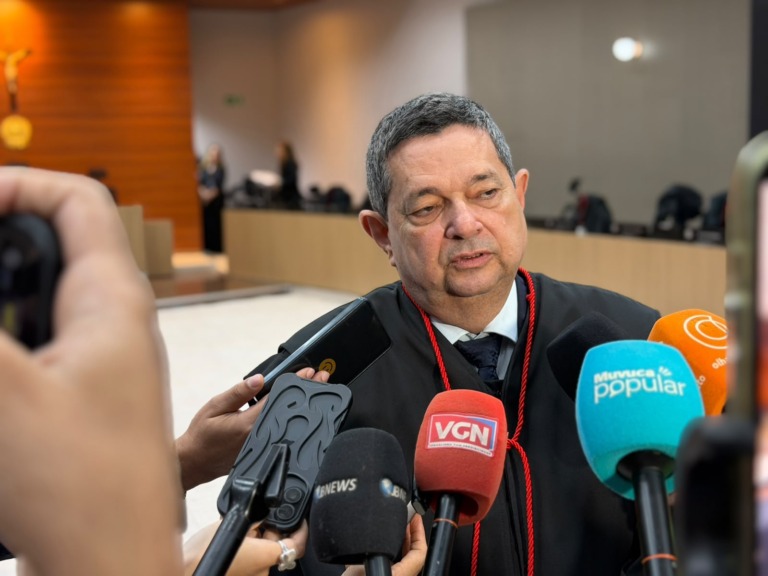


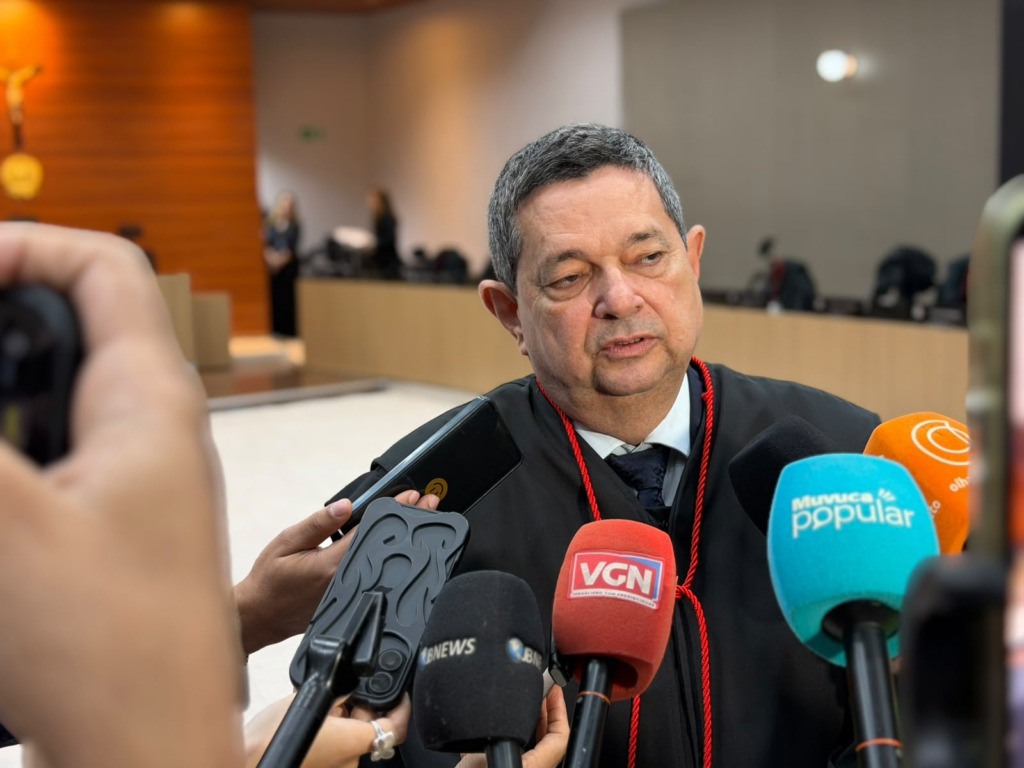
O presidente eleito do Tribunal de Justiça de Mato Grosso (TJMT), desembargador José Luiz Leite Lindote, afirmou que o ataque hacker sofrido recentemente pela instituição foi superado e que os sistemas voltaram à normalidade. Em entrevista na tarde desta quinta-feira (8), após ser escolhido por aclamação para o biênio 2027–2028, ele atribuiu a demora nos procedimentos para a votação a cuidados de segurança. Os sistemas ficaram inoperantes por cerca de dez dias.
“Sofremos recentemente um ataque, foi superado com muita técnica, com muita responsabilidade. Não houve maiores danos aos nossos arquivos”, afirmou.
Segundo Lindote, a demora observada até que a eleição pudesse ocorrer não significou que os arquivos ou os sistemas do Tribunal tivessem sido danificados. Ele sustentou que as precauções adotadas buscavam garantir a segurança da operação.
“Houve uma certa demora até para podermos votar, mas por questão de segurança”, declarou.
Embora tenha sido questionado sobre a origem do ataque e suas consequências, o desembargador não informou de onde partiu a ação, quem seria responsável ou quais sistemas foram atingidos. Também não detalhou as medidas técnicas utilizadas para restabelecer os serviços.
Ao falar sobre as prioridades da próxima gestão, Lindote sinalizou continuidade aos investimentos em tecnologia e atendimento ao cidadão. Ele avaliou que a administração atual avançou em diferentes áreas e afirmou que pretende ampliar o acesso da população aos serviços judiciais.
Para o presidente eleito, a experiência na Corregedoria também deverá orientar esse trabalho. Lindote disse que conhecer a realidade das comarcas permite identificar necessidades locais e buscar soluções mais adequadas para o atendimento.
Ataque
O Tribunal de Justiça de Mato Grosso (TJMT) sofreu uma invasão cibernética em 20 de setembro de 2026, que deixou o Processo Judicial Eletrônico (PJe) fora do ar e levou à suspensão de prazos processuais, audiências e sessões. Durante a interrupção, os atendimentos de urgência passaram a ser realizados presencialmente, com documentos em papel, enquanto os sistemas tiveram retomada gradual a partir do fim do mês. Segundo o tribunal, houve exposição de credenciais de usuários, como logins e senhas criptografadas, mas não foram identificados indícios de vazamento de decisões judiciais ou comprometimento dos backups. As polícias Civil e Federal foram acionadas para investigar o caso.